Hero Bild zu ISO27001

ISO 27001-Zertifizierungen

Ihr sicherer Weg zur ISO 27001-Zertifizierung – effizient, praxisnah, rechtssicher.

Informationssicherheit mit weltweitem Standard.

Ein ISO 27001-Zertifikat ist weit mehr als nur ein Compliance-Nachweis. Es ist das Fundament für das Vertrauen Ihrer Kunden und der effektivste Schutz vor Cyber-Risiken. DASEQ begleitet Sie Schritt für Schritt: Von der ersten Gap-Analyse über den Aufbau Ihres ISMS bis hin zum erfolgreichen Audit – passgenau abgestimmt auf Ihre Unternehmensgröße.

Informationssicherheit braucht System

Informationen gehören zu den wichtigsten Werten eines Unternehmens. Kundendaten, Entwicklungsunterlagen, Verträge, Geschäftsgeheimnisse und interne Prozesse müssen geschützt werden. Gleichzeitig werden Geschäftsprozesse digitaler und komplexer. Unternehmen sind von IT-Systemen, Mitarbeitenden und externen Dienstleistern abhängig. Damit entstehen neue Risiken.
Ein Cyberangriff kann den Geschäftsbetrieb unterbrechen. Ein falsch gesetztes Zugriffsrecht kann vertrauliche Informationen offenlegen. Ein Ausfall eines wichtigen Dienstleisters kann Prozesse zum Stillstand bringen.

ISO/IEC 27001 schafft den Rahmen, um solche Risiken systematisch zu erkennen, zu bewerten und zu behandeln.

Ein Informationssicherheits-Managementsystem (ISMS) verbindet dabei technische Maßnahmen mit klaren Prozessen, Verantwortlichkeiten und organisatorischen Vorgaben. Ziel ist nicht, jedes Risiko auszuschließen. Ziel ist es, Risiken nachvollziehbar zu bewerten und auf ein für das Unternehmen vertretbares Maß zu reduzieren.

Der Schutz sensibler Informationen ist für Unternehmen von entscheidender Bedeutung. Cyberangriffe, Datenlecks und andere Sicherheitsbedrohungen stellen eine ständige Herausforderung dar. Der ISO 27001-Standard bietet Organisationen einen strukturierten Rahmen, um ein ISMS aufzubauen, umzusetzen und kontinuierlich zu verbessern.
ISO 27001 Zertifzierung

Was fordert ISO 27001?

ISO/IEC 27001 schreibt kein einheitliches Sicherheitskonzept für alle Unternehmen vor. Die Anforderungen müssen zur jeweiligen Organisation, ihrem Umfeld und ihren Risiken passen.

Im Mittelpunkt steht deshalb ein risikobasierter Ansatz. Zunächst wird festgelegt, welche Bereiche und Informationen durch das ISMS abgedeckt werden. Anschließend werden relevante Risiken identifiziert und bewertet. Daraus werden geeignete Maßnahmen abgeleitet, umgesetzt und regelmäßig auf ihre Wirksamkeit überprüft.

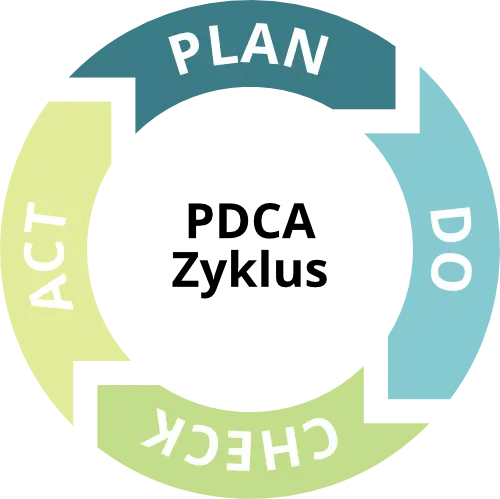
ISO 27001 verlangt damit keinen einmaligen Kraftakt. Das ISMS folgt einem kontinuierlichen Kreislauf: planen, umsetzen, überprüfen und verbessern.

Ein ISO-27001-konformes ISMS umfasst unter anderem:

  • den Kontext und den Geltungsbereich des ISMS,
  • Verantwortlichkeiten und Vorgaben der Führungsebene,
  • die systematische Bewertung und Behandlung von Risiken,
  • geeignete Informationssicherheitsmaßnahmen,
  • die Einbindung und Sensibilisierung der Mitarbeitenden,
  • den Umgang mit Sicherheitsvorfällen,
  • die Steuerung relevanter Lieferanten und externer Leistungen,
  • die Überwachung und Messung des ISMS,
  • interne Audits und Managementbewertungen sowie
  • die kontinuierliche Verbesserung.

Damit wird Informationssicherheit zu einem gesteuerten Prozess. Nicht einzelne Maßnahmen stehen im Mittelpunkt, sondern das Zusammenspiel der verschiedenen Bereiche.

1
2
3
4
PDCA Zyklus
1

Ist-Zustand analysieren und den Rahmen (Scope) des ISMS festlegen. Risiken bewerten (Risk Assessment) und einen Risikobehandlungsplan (Risk Treatment Plan) erstellen.

2

Geplante Sicherheitsmaßnahmen und Kontrollen (Controls) in der Praxis implementieren. Ressourcen bereitstellen und Mitarbeiter schulen sowie das Bewusstsein (Awareness) stärken.

3

Leistung und Wirksamkeit des ISMS überwachen und messen. Interne Audits und Management-Bewertungen (Management Reviews) durchführen, um Abweichungen zu erkennen.

4

Korrekturmaßnahmen bei Fehlern oder Abweichungen einleiten. ISMS kontinuierlich anpassen und optimieren, wodurch der Zyklus erneut bei Plan beginnt.

Das Zertifikat ist der Nachweis. Das ISMS ist das eigentliche Ziel.

Viele Unternehmen beschäftigen sich mit ISO 27001, weil Kunden eine Zertifizierung verlangen, eine Ausschreibung entsprechende Nachweise voraussetzt oder Anforderungen aus der Lieferkette steigen. Die Zertifizierung ist dann ein wichtiger Nachweis. Sie sollte aber nicht das eigentliche Ziel sein.
Ein funktionierendes ISMS schafft Transparenz über die Informationssicherheit im Unternehmen. Verantwortlichkeiten sind geklärt. Risiken werden regelmäßig bewertet. Maßnahmen lassen sich priorisieren und ihre Wirksamkeit überprüfen. Mitarbeitende wissen, was von ihnen erwartet wird.
So entsteht eine Informationssicherheit, die nicht nur für ein Audit dokumentiert wird, sondern im Unternehmen tatsächlich funktioniert.

Die Zertifizierung bestätigt, dass dieses Managementsystem die Anforderungen der ISO/IEC 27001 erfüllt.

ISO 27001 READINESS CHECK

Wo steht Ihr Unternehmen heute?

Bevor Sie ein ISO-27001-Projekt starten, sollten Sie wissen, wie gut Ihr Unternehmen bereits aufgestellt ist.

Unser ISO 27001 Readiness Check gibt Ihnen eine erste strukturierte Einschätzung. In wenigen Minuten erhalten Sie ein Bild davon, wo Ihr Unternehmen bereits gut aufgestellt ist und in welchen Bereichen Handlungsbedarf besteht. Finden Sie heraus, wie bereit Ihr Unternehmen für ISO 27001 ist!

DASEQ ISO 27001 Readiness Map

Wie gut ist Ihr Unternehmen auf ISO 27001 vorbereitet?

Machen Sie in wenigen Minuten eine erste Standortbestimmung. Die Readiness Map zeigt Ihnen, in welchen Bereichen bereits eine gute Grundlage besteht – und wo vor einem ISO-27001-Projekt noch Arbeit wartet.

ca. 4–5 Minuten 15 Fragen keine Registrierung Heatmap-Auswertung
Der Check ist eine erste Orientierung und keine Zertifizierungs- oder Konformitätsprüfung nach ISO/IEC 27001.
ISO 27001 Readiness Map
01 / 15

Bitte wählen Sie eine Antwort aus, bevor Sie fortfahren.
Ihre ISO 27001 Standortbestimmung

Ihre Readiness Map

0
Readiness

Ihre ISO 27001 Readiness Map
Handlungsbedarf weiterentwickeln gute Basis

Stärke
–
Ausbaufähig
–
Priorität
–

Vom Readiness Check zum auditfähigen ISMS

Die Heatmap zeigt, wo Ihr Unternehmen heute steht. Der nächste Schritt ist, daraus einen realistischen Maßnahmenplan zu entwickeln. DASEQ unterstützt Unternehmen beim Aufbau und der Weiterentwicklung von Informationssicherheitsmanagementsystemen – von der ersten Standortbestimmung über die Umsetzung bis zur Vorbereitung auf das ISO-27001-Audit.

Readiness mit DASEQ besprechen →
Hinweis: Dieser Check stellt keine Zertifizierungs-, Konformitäts- oder Rechtsberatung dar. Die Auswertung dient ausschließlich einer ersten Orientierung zum möglichen Reifegrad und zu relevanten Handlungsfeldern im Hinblick auf ein ISO/IEC-27001-Projekt.
ISO 27001 Readiness Check

VORTEILE

Was Sie mit ISO 27001 erreichen

Die Zertifizierung ist kein Selbstzweck – sie schafft messbaren Mehrwert für Ihr Unternehmen und Ihre Kunden.

ISO 27001 Nachgewiesene SicherheitVertrauen schaffen

Die Zertifizierung zeigt Kunden und Partnern, dass Sie Informationssicherheit systematisch und nach einem anerkannten Standard umsetzen. Das schafft Vertrauen und belegt Ihren Sicherheitsanspruch.

ISO27001 Reduziertes Risiko Reduziertes Risiko

Systematische Risikoanalysen helfen, Schwachstellen früh zu erkennen und gezielt zu behandeln. Gleichzeitig schaffen klare Prozesse Sicherheit für den Ernstfall.

ISO 27001 Regulatorische Compliance Compliance

ISO 27001 unterstützt Sie dabei, Anforderungen aus NIS-2, DORA, TISAX und DSGVO strukturiert zu erfüllen. Ein etabliertes ISMS schafft dafür eine wichtige gemeinsame Grundlage.

ISO 27001 WettbewerbsvorteilWettbewerbsvorteil

ISO 27001 wird in vielen Ausschreibungen und Geschäftsbeziehungen zunehmend vorausgesetzt. Mit der Zertifizierung erfüllen Sie wichtige Anforderungen und eröffnen sich neue Geschäftschancen.

ISO 27001 SicherheitskulturGelebte Sicherheit

Informationssicherheit wird im gesamten Unternehmen verankert – nicht nur in der IT. Klare Verantwortlichkeiten und sensibilisierte Mitarbeiter machen Sicherheit zum gemeinsamen Thema.

ISO 27001 Internationale AkzeptanzInternationale Akzeptanz

ISO 27001 ist weltweit anerkannt und schafft eine gemeinsame Vertrauensbasis. Das erleichtert die Zusammenarbeit mit internationalen Kunden, Partnern und Lieferanten.

UNSERE LEISTUNGEN

Ihr Weg zur ISO 27001-Zertifizierung

Ein ISO-27001-Projekt beginnt nicht mit der Erstellung von Richtlinien. Der erste Schritt ist eine realistische Bestandsaufnahme. Wo steht Ihr Unternehmen heute? Welche Anforderungen der ISO/IEC 27001 werden bereits erfüllt? Wo bestehen Lücken? Und welche Themen haben für Ihr Unternehmen die höchste Priorität? Auf dieser Grundlage lässt sich der weitere Weg planen.

Wir begleiten Sie strukturiert, pragmatisch und mit klarem Blick auf Ihr Zertifizierungsziel – von der ersten Analyse bis zum erfolgreichen Audit.

PHASE 1 | Gap-Analyse und Initialbewertung

Wir beginnen mit einer umfassenden Bewertung Ihrer aktuellen Informationssicherheitspraktiken. Dabei identifizieren wir Lücken und Schwachstellen im Vergleich zu den Anforderungen der ISO 27001 Norm.

Unsere Initialbewertung umfasst:

  • Analyse der bestehenden Informationssicherheitsmaßnahmen und -richtlinien (Bestandsaufnahme).
  • Identifizierung und Bewertung potenzieller Risiken und Bedrohungen (Risikoanalyse).
  • Vergleich Ihrer aktuellen Praktiken mit den ISO 27001 Anforderungen, um spezifische Verbesserungsbereiche zu identifizieren (Gap-Analyse).

PHASE 2 | Entwicklung und Implementierung des ISMS

Basierend auf den Ergebnissen der Gap-Analyse entwickeln wir ein maßgeschneidertes ISMS, das den ISO 27001 Anforderungen entspricht und auf Ihre spezifischen Geschäftsbedürfnisse zugeschnitten ist

Unsere Dienstleistungen

  • Entwicklung einer strukturierten Roadmap zur Implementierung des ISMS (ISMS-Planung).
  • Etablierung eines systematischen Ansatzes zur Identifizierung, Bewertung und Behandlung von Informationssicherheitsrisiken (Risikomanagement).
  • Erstellung und Implementierung notwendiger Dokumentationen und Sicherheitsrichtlinien gemäß ISO 27001 (Dokumentation und Richtlinien).
  • Schulung Ihrer Mitarbeiter zu den neuen Sicherheitsprozessen und Sensibilisierung für die Bedeutung der Informationssicherheit (Schulung und Sensibilisierung).

PHASE 3 | Interne Audits und Vorbereitung auf die Zertifizierung

Um sicherzustellen, dass Ihr ISMS den Anforderungen der ISO 27001 entspricht, führen wir interne Audits durch und bereiten Sie auf das externe Zertifizierungsaudit vor.

Unsere Unterstützung umfasst:

  • Durchführung interner Audits, um die Effektivität und Konformität des ISMS zu überprüfen (Interne Audits).
  • Unterstützung bei der Behebung von Nichtkonformitäten und Vorbereitung auf das externe Zertifizierungsaudit (Audit-Beratung).
  • Etablierung von Mechanismen zur kontinuierlichen Überwachung und Verbesserung des ISMS (Kontinuierliche Verbesserung).

HÄUFIGE FRAGEN

FAQ: Häufige Fragen zu ISO 27001

Antworten auf die wichtigsten Fragen rund um Zertifizierung, Aufwand und Kosten.

Je nach Ausgangssituation, Unternehmensgröße und Ressourcen dauert ein Erstzertifizierungsprojekt typischerweise 4–9 Monate. Bei vorhandenem ISMS oder erfahrenem Projektteam ist auch eine schnellere Umsetzung möglich.

Wir erstellen nach der Gap-Analyse einen verbindlichen Projektplan mit realistischen Meilensteinen.

ISO 27001 ist branchenunabhängig und für Unternehmen aller Größen geeignet. Besonders relevant ist die Zertifizierung für Unternehmen, die kritische Daten verarbeiten, in regulierten Branchen tätig sind, öffentliche Aufträge anstreben oder unter NIS-2, DORA oder TISAX fallen.

Auch als Lieferant von zertifizierten Unternehmen ist das Zertifikat zunehmend gefordert.

Die Gesamtkosten setzen sich aus Beratungsleistungen, internen Personalaufwänden und den Auditgebühren der Zertifizierungsstelle zusammen. Diese variieren je nach Unternehmensgröße, Ausgangssituation und Geltungsbereich erheblich.

Wir erstellen Ihnen nach einem kostenlosen Erstgespräch ein transparentes Angebot mit klaren Leistungspositionen.

Das Zertifikat ist 3 Jahre gültig. In diesem Zeitraum finden jährliche Überwachungsaudits (Surveillance Audits) statt, um die fortlaufende Konformität zu bestätigen. Nach drei Jahren ist ein Re-Zertifizierungsaudit erforderlich. Wir unterstützen Sie bei allen wiederkehrenden Audit-Aktivitäten.

Die Revision 2022 brachte wesentliche Änderungen: Die 114 Controls aus 14 Bereichen wurden auf 93 Controls in 4 Kategorien konsolidiert, und 11 neue Controls (u. a. Bedrohungsintelligenz, Cloud-Sicherheit, Data Masking, ICT-Readiness) wurden hinzugefügt. Unternehmen mit 2013er-Zertifikat mussten bis Oktober 2025 auf die neue Version umstellen. Wir begleiten Übergänge ebenso wie Erstzertifizierungen.

Ja. Neben der Zertifizierungsberatung bieten wir auch die Funktion des externen IT-Sicherheitsbeauftragten an – als Interim-Lösung oder dauerhaft. Das gibt Ihnen qualifizierte Sicherheitsverantwortung ohne eigene Personalstelle.

Beide Rahmenwerke verfolgen das Ziel, Informationssicherheit systematisch zu managen, unterscheiden sich aber im Ansatz: ISO 27001 ist ein internationaler, risikobasierter Standard, der prinzipienorientiert vorgeht und Unternehmen viel Gestaltungsfreiheit lässt. Der BSI IT-Grundschutz ist ein deutsches, detailliertes Bausteinwerk mit konkreten Maßnahmenkatalogen – deutlich präskriptiver, aber auch umfangreicher. Für Bundesbehörden und deren Dienstleister ist IT-Grundschutz oft verbindlich; international agierende Unternehmen bevorzugen typischerweise ISO 27001.

Beide lassen sich kombinieren: Eine ISO 27001-Zertifizierung nach IT-Grundschutz ist möglich und vom BSI anerkannt.

ISO 27001 schreibt bestimmte Dokumente verpflichtend vor – darunter den Anwendungsbereich, die Informationssicherheitsleitlinie, Risikobeurteilung und -behandlung, die Anwendbarkeitserklärung (SoA) sowie Nachweise über Überwachung und interne Audits. Darüber hinaus empfiehlt die Norm weitere Dokumente, lässt aber Umfang und Format offen.

Unser Ansatz: So viel Dokumentation wie nötig, so wenig wie möglich – praxisnah, handhabbar und für Ihr Team nachvollziehbar.

Im Geltungsbereich des ISMS ja – alle Personen, die im Scope tätig sind, müssen über ihre Informationssicherheitspflichten informiert und entsprechend geschult sein. Das gilt unabhängig von Hierarchieebene oder Abteilung. Awareness-Maßnahmen sind ein Pflichtbestandteil der Norm (Control 6.3).

Wir bieten hierfür zielgruppengerechte Schulungskonzepte an – von E-Learning-Modulen für alle Mitarbeiter bis zu Workshops für Führungskräfte und IT-Teams.

Nichtkonformitäten sind im Auditprozess normal und kein Grund zur Panik. Auditoren unterscheiden zwischen Minor-Nichtkonformitäten (kleinere Abweichungen) und Major-Nichtkonformitäten (schwerwiegende Lücken). Bei Minor-Befunden kann das Zertifikat unter der Bedingung ausgestellt werden, dass Korrekturmaßnahmen innerhalb eines definierten Zeitraums nachgewiesen werden. Major-Befunde erfordern eine Nachprüfung.

Dank unserer gründlichen Audit-Vorbereitung – inklusive internem Voraudit – minimieren wir das Risiko unerwarteter Befunde erheblich.

ISO 27001 und die DSGVO ergänzen sich hervorragend, sind aber nicht deckungsgleich. Die DSGVO ist eine Rechtsvorschrift mit spezifischen Datenschutzpflichten; ISO 27001 ist ein freiwilliger Standard für Informationssicherheit. Viele technische und organisatorische Maßnahmen (TOMs) der DSGVO lassen sich direkt aus einem ISO 27001-konformen ISMS ableiten.

Eine ISO 27001-Zertifizierung belegt gegenüber Aufsichtsbehörden und Betroffenen, dass Sie angemessene Sicherheitsmaßnahmen ergriffen haben – das reduziert Ihr Haftungsrisiko im Fall eines Datenschutzvorfalls spürbar.

Ja, das ist einer der großen Vorteile von ISO 27001: Der Geltungsbereich (Scope) ist frei definierbar. Sie können einzelne Standorte, Geschäftsbereiche, Produkte oder Prozesse zertifizieren – ohne das gesamte Unternehmen einbeziehen zu müssen. Eine kluge Scope-Definition reduziert den initialen Aufwand erheblich und ermöglicht eine schrittweise Ausweitung.

Wir helfen Ihnen, einen sinnvollen, verteidigbaren Scope zu definieren, der Ihre wichtigsten Informationswerte schützt und den Auditoren standhält.

Die Anwendbarkeitserklärung (SoA – Statement of Applicability) ist eines der zentralen Pflichtdokumente der ISO 27001. Sie listet alle 93 Controls aus Annex A auf und dokumentiert für jeden Control, ob er anwendbar ist oder nicht – und begründet Ausschlüsse nachvollziehbar. Die SoA schlägt die Brücke zwischen Ihrer Risikobeurteilung und den konkreten Maßnahmen. Auditoren prüfen dieses Dokument sehr genau.

Wir erstellen die SoA gemeinsam mit Ihnen und stellen sicher, dass sie inhaltlich konsistent und auditfest ist.

Die Wahl der Zertifizierungsstelle (Certification Body, CB) ist frei – wichtig ist, dass diese durch eine akkreditierte Stelle (in Deutschland die DAkkS) zugelassen ist. Bekannte Anbieter sind u. a. TÜV Rheinland, TÜV SÜD, DQS, Bureau Veritas und DNV. Kriterien bei der Auswahl sind Branchenerfahrung, internationale Anerkennung des Akkreditierungszeichens, Auditqualität und Terminflexi­bilität. Wir unterstützen Sie bei der Auswahl und stellen auf Wunsch den Kontakt zu geeigneten Zertifizierern her.

Bereit für ISO 27001?
Wir machen den Weg klar.

Ob Gap-Analyse, Implementierung oder Auditvorbereitung – wir begleiten Sie Schritt für Schritt und übersetzen die Norm in Ihren Unternehmensalltag.

Jetzt Gespräch vereinbaren:
☎  +49 711 585 308 0
✉  info@daseq.de

© Copyright - DASEQ GmbH
Ihre Fragen zu Red Hat Kursen

    Ich interessiere mich für:
    Wir verwenden Ihre Angaben zur Beantwortung Ihrer Anfrage. Weitere Informationen finden Sie in unserer DATENSCHUTZERKLÄRUNG.
    Ribbon
    ×
    ×
    Ihre Fragen zu DORA

      Wir verwenden Ihre Angaben zur Beantwortung Ihrer Anfrage. Weitere Informationen finden Sie in unserer Datenschutzerklärung.
      Ribbon
      Don't miss out. Subscribe today.
      ×
      ×
      Ihre Fragen zu ISO 27001

        Wir verwenden Ihre Angaben zur Beantwortung Ihrer Anfrage. Weitere Informationen finden Sie in unserer Datenschutzerklärung.
        Ribbon
        Don't miss out. Subscribe today.
        ×
        ×